Esto lo quiero manejar como una breve reflexión sobre el gobierno corporativo, conflictos de interés y la importancia de contar con mecanismos de Compliance verdaderamente independientes.
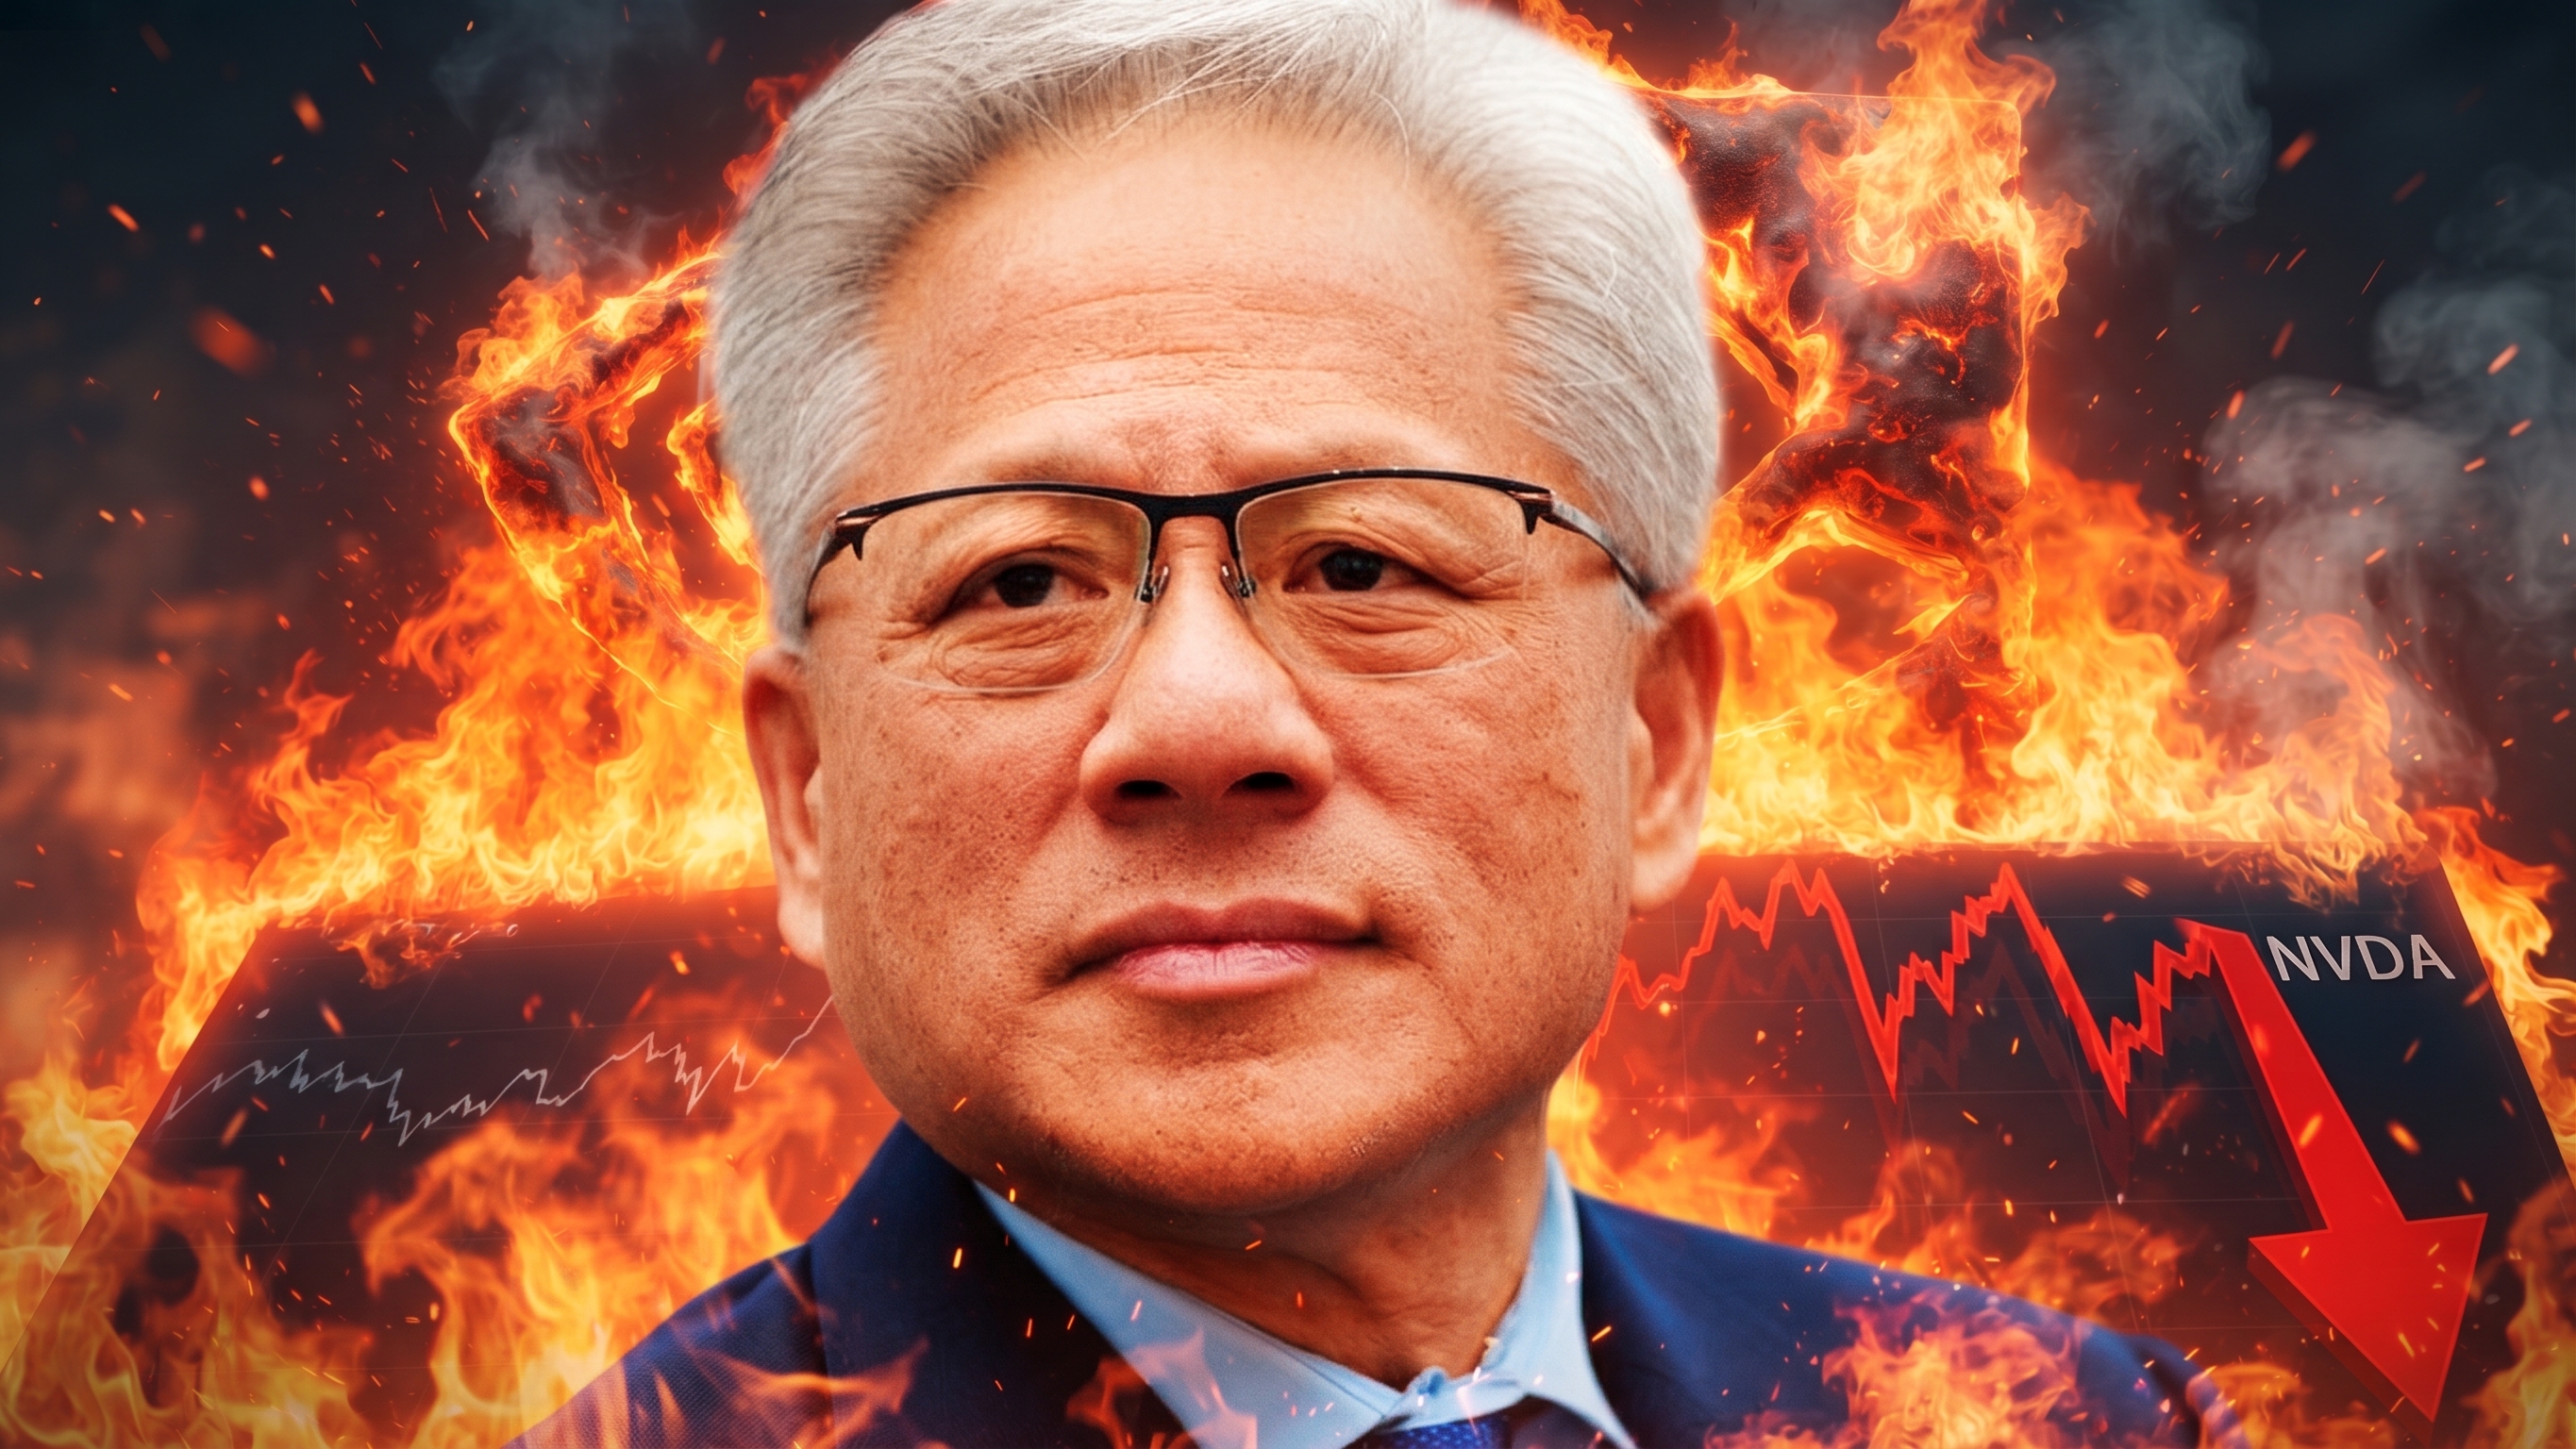
Durante los últimos días, NVIDIA ha estado en el centro de una controversia que va más allá de sus resultados financieros, del desarrollo de inteligencia artificial o de las restricciones comerciales que enfrenta en determinados mercados. Esta vez, el asunto involucra directamente a su director ejecutivo y fundador, Jensen Huang, quien ha sido señalado en diversos reportes periodísticos por mantener una relación personal con una empresaria presuntamente vinculada con actividades de inteligencia extranjera.
El caso ha generado cuestionamientos sobre la seguridad de la información de la compañía, las relaciones de su alta dirección y la posibilidad de que existieran conflictos de interés que no fueran identificados o comunicados oportunamente.
El 8 de noviembre de 2026, el Consejo de Administración de NVIDIA anunció una investigación independiente para esclarecer los hechos. Asimismo, la empresa aclaró que, hasta ese momento, no tenía indicios para considerar que sus secretos comerciales o la seguridad nacional estadounidense hubieran sido comprometidos.
Es fundamental partir de esta precisión: los señalamientos continúan sujetos a investigación y no existe una determinación definitiva que acredite que Jensen Huang haya participado en actividades de espionaje o entregado información confidencial. Sin embargo, este episodio deja valiosas reflexiones para quienes trabajamos en Compliance, particularmente en materia de gobierno corporativo, gestión de riesgos y supervisión de la alta dirección.
Como sabemos, NVIDIA es actualmente una de las empresas más relevantes de la industria tecnológica. Sus procesadores son clave en centros de datos, inteligencia artificial y otras aplicaciones que requieren capacidades avanzadas de procesamiento. Por esta razón, la compañía opera en un entorno regulatorio sumamente complejo, en especial debido a las restricciones estadounidenses a la exportación de determinados semiconductores.
En octubre de 2026 comenzaron a difundirse investigaciones sobre la relación entre Jensen Huang y Alice Huang, una empresaria que anteriormente ocupó cargos directivos en Megaspeed International, una compañía tecnológica con sede en Singapur. De acuerdo con los reportes, las autoridades estadounidenses investigaban posibles vínculos de Alice Huang con los servicios de inteligencia de China, además de cuestionar ciertas operaciones comerciales de Megaspeed y el destino final de tecnología estadounidense sujeta a restricciones.
Conviene distinguir ambos planos. La existencia de investigaciones sobre una empresa o sus exdirectivos no acredita automáticamente una conducta irregular por parte de todas las personas relacionadas con ellos. Lo verdaderamente relevante desde la perspectiva empresarial es que los señalamientos involucraron a una persona cercana al director ejecutivo de una organización que maneja información tecnológica y comercial altamente sensible.
Ante este escenario, NVIDIA anunció que un comité de consejeros independientes, con el apoyo de asesores jurídicos externos, revisaría los hechos. Esta decisión resulta comprensible ante los riesgos potenciales y la imperiosa necesidad de que la investigación no dependa directamente de la persona cuya actuación será examinada.
Uno de los aspectos más interesantes del caso es cómo una situación de carácter estrictamente privado puede adquirir relevancia dentro de una organización. En principio, la vida personal de un directivo no tendría por qué ser objeto de supervisión empresarial; los colaboradores y administradores conservan su derecho a la privacidad, independientemente del cargo que ocupen.
Sin embargo, existen circunstancias en las que ciertas relaciones personales pueden coincidir con intereses comerciales, decisiones estratégicas o el acceso a información confidencial. Pensemos en un director que mantiene una relación cercana con alguien vinculado a un proveedor, un competidor o una contraparte comercial importante.
Dicha relación no constituye por sí misma una irregularidad. El riesgo surge si llega a influir en decisiones de contratación, autorizaciones, negociaciones o en el manejo de la información de la compañía. Es aquí donde cobran verdadero valor las políticas de conflictos de interés.
Muchas organizaciones cuentan con declaraciones anuales que sus colaboradores deben completar para reportar si mantienen vínculos familiares, económicos o comerciales con determinados terceros. El problema radica en que, en ocasiones, estos procedimientos se reducen a un mero trámite administrativo: se llena el formato, se firma y se archiva, sin que existan mecanismos reales para evaluar si las circunstancias declaradas pueden comprometer una decisión empresarial.
En mi opinión, la utilidad de una política de conflictos de interés depende de la capacidad de la organización para identificar situaciones concretas, evaluarlas y establecer medidas razonables cuando sea necesario —tales como restricciones para participar en ciertas decisiones, revisiones independientes o autorizaciones adicionales—. Lo esencial es contar con un procedimiento claro que se aplique con el mismo rigor, sin importar el cargo de la persona involucrada.
Probablemente esta sea una de las principales lecciones del caso NVIDIA. En muchas empresas, el área de Compliance reporta directamente a la Dirección General. Esto funciona adecuadamente en condiciones ordinarias, ya que agiliza la comunicación y permite que los asuntos relevantes lleguen a los tomadores de decisiones. No obstante, el panorama cambia radicalmente cuando el riesgo involucra al propio director general.
Es en este punto donde se vuelve indispensable la independencia de la función de Cumplimiento y la existencia de canales de comunicación directos con el Consejo de Administración o sus comités. Un Oficial de Cumplimiento necesita facultades suficientes para identificar y reportar riesgos sin quedar condicionado por la persona cuya actuación está bajo revisión. De poco serviría contar con políticas internas estrictas si cualquier investigación que involucre a la alta dirección pudiera frenarse por instrucciones de esa misma autoridad.
En NVIDIA, la investigación será supervisada por consejeros independientes y abogados externos. Si bien esto no anticipa el resultado, sí constituye una medida idónea para minimizar interferencias y dotar al procedimiento de mayor objetividad. Desde el gobierno corporativo, es vital que una indagatoria de esta naturaleza tenga un alcance definido, acceso a la información necesaria y mecanismos transparentes para documentar sus conclusiones, respetando siempre los derechos de los involucrados y evitando que los señalamientos públicos se conviertan en juicios sumarios.
Esta situación deja una enseñanza aplicable a empresas de cualquier tamaño: las políticas de Cumplimiento no deben depender exclusivamente de la voluntad de los directivos. Los controles tienen que formar parte de la estructura institucional, operando incluso cuando el asunto involucre a las máximas autoridades.
Cuando pensamos en la protección de datos o secretos industriales, solemos asociarlo de inmediato con ciberseguridad, brechas tecnológicas o accesos informáticos no autorizados. Sin embargo, no todos los riesgos de seguridad provienen de fallas tecnológicas.
Existen situaciones en las que la información confidencial queda expuesta a través de relaciones de confianza, conversaciones informales, presiones sutiles o solicitudes aparentemente ordinarias. Esto es especialmente crítico en empresas como NVIDIA, cuya propiedad intelectual y sus estrategias comerciales poseen un valor económico incalculable. No hablamos únicamente de documentos bajo llave, sino de hojas de ruta, proyectos futuros, condiciones comerciales y decisiones estratégicas aún no anunciadas.
Desde el punto de vista de Compliance, la protección de la información no debe limitarse a incluir cláusulas de confidencialidad en los contratos laborales. Las organizaciones necesitan definir con precisión qué información es sensible, quién puede consultarla, bajo qué condiciones puede compartirse y cuáles son los protocolos para reportar cualquier exposición potencial. Esto exige una estrecha coordinación entre las áreas jurídicas, de seguridad de la información, tecnología y gestión de riesgos.
Hasta el momento, no se ha demostrado públicamente que los secretos comerciales de NVIDIA hayan sido vulnerados. Precisamente por ello, la investigación determinará si existió una exposición real y cuál fue su alcance. De aquí se desprende otra gran lección: la importancia fundamental de conocer con quién se hacen negocios.
El caso también pone sobre la mesa la debida diligencia de terceros. NVIDIA opera en un sector altamente regulado y sujeto a restricciones estrictas en la exportación de semiconductores avanzados. Estas normativas exigen que las compañías no solo conozcan a sus compradores directos, sino también el destino final de los productos, los usuarios reales y el propósito de cada operación.
Al respecto, el Bureau of Industry and Security de Estados Unidos ha emitido directrices para identificar señales de alerta ante posibles desvíos de tecnología restringida, tales como estructuras corporativas opacas, información insuficiente sobre el usuario final o transacciones atípicas.
La utilidad de estas recomendaciones trasciende a la industria tecnológica. Una empresa mexicana que contrata proveedores, distribuidores o socios comerciales también necesita comprender con quién se relaciona y qué riesgos conlleva. No siempre será necesario realizar investigaciones exhaustivas sobre todos los terceros; la profundidad de la revisión debe ser proporcional al nivel de riesgo identificado. No obstante, limitarse a solicitar un acta constitutiva, una constancia fiscal y una identificación oficial suele ser insuficiente frente a operaciones complejas o contrapartes de alto impacto.
En el caso de Megaspeed, las indagatorias siguen abiertas, por lo que no es correcto asumir infracciones definitivas ni atribuir responsabilidades automáticas a NVIDIA. No obstante, la lección para el área de Compliance es clara: mantener una vigilancia y actualización constante sobre los riesgos asociados a las contrapartes.
Las consecuencias de esta controversia también se reflejaron en el mercado financiero. El 9 de noviembre de 2026, las acciones de NVIDIA registraron una caída cercana al 4.3 %, lo que representó una reducción aproximada de 190,000 millones de dólares en su capitalización bursátil.
Esta cifra debe interpretarse con rigor: no se trata de una pérdida de efectivo ni de una sanción, sino de una contracción temporal en la valoración de mercado durante esa jornada. Aun así, evidencia cómo los acontecimientos en torno a la alta dirección impactan de inmediato las expectativas de los inversionistas, demostrando que en empresas de gran envergadura los resultados financieros no son el único factor evaluado; la estabilidad de la gestión, la solidez de los controles y la capacidad de respuesta ante crisis son igual de críticas.
En el caso particular de NVIDIA, Jensen Huang ha estado al frente desde su fundación en 1993, por lo que su figura es prácticamente indisociable de la identidad corporativa de la empresa. Esto nos conduce a otro riesgo empresarial ineludible: la dependencia de personas clave.
Existen organizaciones cuya operación y estrategia gravitan fuertemente alrededor de uno o pocos directivos. Si bien esta dependencia no es intrínsecamente negativa, debe administrarse adecuadamente mediante planes de sucesión claros, distribución de responsabilidades y estrategias de continuidad del negocio que mitiguen el impacto ante una ausencia o separación imprevista.
Adicionalmente, el 9 de noviembre se presentó una propuesta de demanda colectiva por parte de accionistas, cuestionando la oportunidad y veracidad de la información comunicada al mercado por NVIDIA. Será el desarrollo del proceso legal el que determine si existe o no responsabilidad; no obstante, este episodio recuerda que las obligaciones de divulgación (disclosure) y transparencia son pilares fundamentales del gobierno corporativo.
Aunque este caso se desarrolla bajo la jurisdicción estadounidense, sus implicaciones encuentran paralelismos normativos muy claros en el derecho mexicano.
La Ley General de Sociedades Mercantiles, en su artículo 156, establece que los administradores que tengan un interés opuesto al de la sociedad en determinada operación deben manifestarlo y abstenerse de participar en la deliberación y votación correspondiente. Por su parte, el artículo 157 regula la responsabilidad de los administradores derivada de su mandato, la ley y los estatutos. Esto ratifica que las funciones de la administración van mucho más allá de la representación legal: exigen lealtad y la garantía de que las decisiones no estén sesgadas por intereses particulares.
En el ámbito bursátil, la Ley del Mercado de Valores (en su artículo 35) profundiza en los deberes de diligencia y lealtad, tipificando responsabilidades ante conflictos de interés y decisiones perjudiciales para la sociedad.
Desde luego, esto no significa que una relación personal constituya automáticamente una falta legal; para fincar responsabilidades se requiere comprobar una conducta específica bajo los parámetros jurídicos aplicables. Sin embargo, el mensaje preventivo es contundente: las empresas mexicanas —independientemente de su tamaño o de si cotizan en bolsa— no deben esperar a enfrentar una crisis para implementar mecanismos de control. Una política sólida de conflictos de interés, investigaciones internas transparentes y canales de denuncia independientes son herramientas indispensables para proteger a cualquier organización.
Un error frecuente es concebir el Compliance como una función exclusiva para los niveles operativos. Se diseñan controles estrictos para empleados de base, proveedores y ejecutivos comerciales, pero rara vez se establecen mecanismos claros para auditar o revisar situaciones que involucren directamente a los directores o accionistas principales.
Esto representa una grave vulnerabilidad estructural. Un programa de cumplimiento verdaderamente efectivo debe cubrir todos los niveles organizacionales. Si bien los procedimientos no tienen por qué ser idénticos —dado que los riesgos y responsabilidades varían—, los principios rectores de integridad, independencia, confidencialidad y gestión de conflictos deben ser universales.
De nada sirve implementar un código de conducta si sus disposiciones dejan de aplicarse cuando el involucrado es una persona influyente, ni un canal de denuncia será útil si los colaboradores perciben que las alertas contra la alta dirección quedarán sin respuesta. El famoso tone at the top (el compromiso con la ética desde la cúspide directiva) debe demostrarse con hechos: acatando los procedimientos internos, transparentando los posibles conflictos, permitiendo evaluaciones independientes y aplicando medidas correctivas cuando sea procedente.
El caso de NVIDIA aún se encuentra en pleno desarrollo y será necesario conocer los resultados de la investigación independiente antes de emitir juicios definitivos sobre las responsabilidades de los involucrados.
Más allá de este episodio en particular, la controversia pone de relieve una realidad que los programas de cumplimiento no deben pasar por alto: los riesgos corporativos no solo provienen de procesos deficientes o incumplimientos documentados; también surgen de decisiones personales, conflictos de interés y circunstancias que afectan a quienes detentan el mayor poder de decisión en una empresa.
Esto no implica que las organizaciones deban vulnerar la privacidad de sus directivos. La labor de Compliance debe ejercerse siempre bajo límites claros y con respeto a los derechos individuales. Sin embargo, cuando una situación personal cruza la línea y pone en riesgo la objetividad de una decisión estratégica, la seguridad de la información o los intereses de la compañía, deben existir los cauces institucionales idóneos para evaluarla con imparcialidad.
La experiencia de NVIDIA nos recuerda que el Consejo de Administración debe ejercer una supervisión real y efectiva, y que los Oficiales de Cumplimiento requieren la autonomía necesaria para operar sin presiones. En México, persisten áreas de oportunidad para consolidar estas prácticas, sobre todo en empresas donde la propiedad, la administración y la supervisión se concentran en pocas manos.
En definitiva, el valor de un programa de Compliance no se mide por la cantidad de manuales aprobados ni por el volumen de capacitaciones impartidas, sino por su capacidad real para detectar riesgos, comunicar hallazgos de forma objetiva y responder con firmeza cuando la controversia toca la puerta de la propia dirección. El verdadero cumplimiento exige que quienes toman las decisiones estén dispuestos a someterse a los mismos controles y responsabilidades que promueven para el resto de la organización.

 05 de Noviembre
 12 de Octubre































































QUIÉNES SOMOS
La Asociación
Junta Directiva
Sedes
Noticias
Artículos de Interés
Canal Ético
ACERCA DEL COMPLIANCE
Qué es
Compliance Officer
Marco Normativo Internacional
Cual es tu nivel de Compliance
FORMACIÓN
Eventos
Cursos Acreditados
Agenda Formativa
Cómo acreditar un curso
CERTIFICACIÓN
Certificación Profesional WCA
Certificación Sistemas de Compliance
SOCIOS
Ventajas de Asociarse
Entidades Asociadas
Profesionales Asociados
Solicitud de Adhesión
LEGAL
Aviso Legal
Política de Privacidad
Política de Cookies
Propiedad Intelectual
Condiciones de Contratación